Mã độc tống tiền ransomware là gì và lây qua đường nào
Ransomware mã hóa dữ liệu rồi đòi tiền chuộc. Hiểu nó hoạt động ra sao, lây qua email, file crack, USB hay lỗ hổng nào và cách phòng tránh hiệu quả.
Ransomware (mã độc tống tiền) là loại phần mềm độc hại khóa dữ liệu của bạn rồi đòi tiền chuộc để "mở khóa". Màn hình có thể hiện thông báo yêu cầu trả tiền, file bị đổi đuôi lạ và không mở được nữa. Hiểu rõ nó vào máy bằng cách nào là cách hiệu quả nhất để không bị dính.
Bài này giải thích khái niệm và các đường lây phổ biến. Nếu máy bạn đã bị nhiễm, hãy xem bài riêng máy tính bị mã độc tống tiền mã hóa dữ liệu thì làm gì.
Ransomware hoạt động như thế nào
Một ví dụ đời thường: kẻ gian lẻn vào kho, khóa toàn bộ tủ hồ sơ bằng ổ khóa riêng rồi giữ chìa để đòi tiền. Ransomware làm điều tương tự với file: nó dùng thuật toán mã hóa để biến tài liệu, ảnh, cơ sở dữ liệu thành dạng không đọc được. Chìa khóa giải mã nằm ở kẻ tấn công.
Một số biến thể còn đánh cắp bản sao dữ liệu trước khi mã hóa, đe dọa công khai nếu không trả tiền. Một vài loại lan sang các máy khác trong cùng mạng nội bộ hoặc mã hóa luôn ổ cứng gắn ngoài và thư mục đồng bộ đám mây.
Các đường lây phổ biến
Email và tệp đính kèm
Đây là cửa vào hay gặp nhất. Email giả danh hóa đơn, bưu điện, ngân hàng đính kèm file Word, Excel, PDF hoặc file nén. Mở file và bật Enable Content (Bật nội dung) hoặc macro có thể kích hoạt mã độc. Xem cách tắt macro trong Word, Excel.
Link lạ và quảng cáo giả
Bấm vào link trong tin nhắn Zalo, Messenger, SMS hoặc quảng cáo tải phần mềm giả dẫn tới trang chứa mã độc. Bạn nên kiểm tra kỹ trước khi tải bất cứ thứ gì, đọc thêm cách tránh tải phần mềm giả mạo từ quảng cáo.
Phần mềm crack, key lậu, game "việt hóa" không rõ nguồn
Các bản crack thường đi kèm mã độc. Người dùng tự tắt diệt virus theo hướng dẫn của file crack nên tự mở cửa cho kẻ xấu. Dùng phần mềm có bản quyền hoặc bản miễn phí chính thức an toàn hơn nhiều.
USB và ổ cứng gắn ngoài
Cắm USB lạ vào máy có thể kích hoạt mã độc, nhất là khi máy bật tính năng tự chạy.
Lỗ hổng chưa vá và truy cập từ xa
Hệ điều hành, phần mềm, router không cập nhật có thể bị khai thác. Dịch vụ điều khiển từ xa mở ra Internet mà dùng mật khẩu yếu cũng là cửa vào quen thuộc với doanh nghiệp.
Dấu hiệu máy có thể đang bị mã hóa
- File đổi sang đuôi lạ, không mở được.
- Xuất hiện file văn bản (ghi chú đòi tiền) ở nhiều thư mục.
- Ổ cứng chạy hết công suất, quạt kêu to bất thường dù bạn không làm gì.
- Hình nền hoặc màn hình khóa bị đổi thành thông báo lạ.
Nếu thấy các dấu hiệu này, ngắt mạng và tắt máy ngay, đừng tiếp tục sử dụng.
Cách phòng tránh hiệu quả
- Sao lưu đều đặn theo quy tắc nhiều bản sao, trong đó có một bản ngoại tuyến (rút ra sau khi sao lưu). Xem cách sao lưu dữ liệu máy tính an toàn.
- Bật Controlled Folder Access trên Windows để chặn ứng dụng lạ ghi vào thư mục quan trọng, hướng dẫn tại bật Controlled Folder Access.
- Cập nhật Windows, trình duyệt, phần mềm văn phòng, router thường xuyên.
- Không mở file lạ, kiểm tra người gửi qua kênh khác trước khi mở.
- Không dùng phần mềm crack.
- Dùng tài khoản thường cho công việc hằng ngày, chỉ dùng quyền quản trị khi cần.
- Doanh nghiệp nên phân quyền truy cập dữ liệu và đào tạo nhân viên nhận biết email lạ.
Ổ cứng sao lưu: cất đúng cách
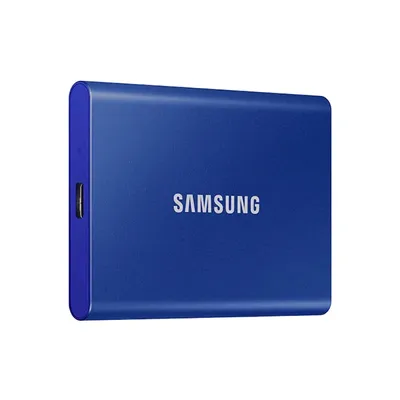
Một ổ cứng di động chỉ cắm khi sao lưu rồi rút ra sẽ an toàn hơn ổ luôn cắm sẵn. Bạn có thể xem ổ cứng di động SSD Samsung T7 Portable 1TB tại cửa hàng.
Cần hỗ trợ thêm?
Nếu bạn nghi ngờ máy đã nhiễm hoặc muốn thiết lập hệ thống sao lưu cho gia đình, cửa hàng, hãy mang máy tới Cường Tech qua dịch vụ sửa chữa, hoặc gọi hotline 0943.847.333. Chúng tôi kiểm tra miễn phí và báo giá trước khi sửa.
Câu hỏi thường gặp
Ransomware là gì?
Là loại mã độc mã hóa hoặc khóa dữ liệu rồi đòi tiền chuộc để mở khóa. Dữ liệu có thể là tài liệu, ảnh, cơ sở dữ liệu.
Ransomware lây qua đường nào nhiều nhất?
Phổ biến nhất là email có tệp đính kèm hoặc link lạ, phần mềm crack, USB lạ và lỗ hổng chưa vá hoặc truy cập từ xa dùng mật khẩu yếu.
Có nên trả tiền chuộc không?
Thường không nên vì không bảo đảm lấy lại dữ liệu và khiến bạn dễ bị nhắm tiếp. Hãy khôi phục từ bản sao lưu và nhờ chuyên gia kiểm tra máy.
Cách tốt nhất để không mất dữ liệu vì ransomware?
Sao lưu thường xuyên, giữ một bản ngoại tuyến, cập nhật phần mềm, không mở file lạ và không dùng phần mềm crack.